

Cada año, millones de personas se ven afectadas por violaciones masivas de datos que exponen información personal sensible. Desde proveedores de servicios de correo electrónico hasta minoristas y agencias gubernamentales, ninguna organización parece estar a salvo de los ciberdelincuentes que buscan información valiosa.
Violaciones que impactan a cientos de millones
En 2024, la empresa de verificación de antecedentes National Public Data sufrió una brecha que comprometió los nombres, direcciones, fechas de nacimiento y números de identificación nacional de 170 millones de personas en Estados Unidos, Reino Unido y Canadá. Ese mismo año, los hackers que atacaron Ticketmaster robaron la información financiera y datos personales de más de 560 millones de clientes.
Como criminólogo especializado en ciberdelincuencia, he estudiado las formas en que los hackers roban y utilizan la información personal. Comprender a las personas involucradas nos ayuda a reconocer mejor cómo la piratería y las violaciones de datos están interconectadas. En los llamados mercados de datos robados, los hackers venden información obtenida ilegalmente a otros, quienes luego la utilizan para cometer fraudes y robos con fines de lucro.
El problema de la cantidad
Cada pieza de información personal capturada en una violación de datos -un número de pasaporte, número de Seguro Social o credenciales de acceso a servicios de compras- tiene un valor inherente. Los delincuentes pueden usar esta información de diferentes maneras: asumir la identidad de otra persona, realizar compras fraudulentas o robar servicios como streaming de medios o música.
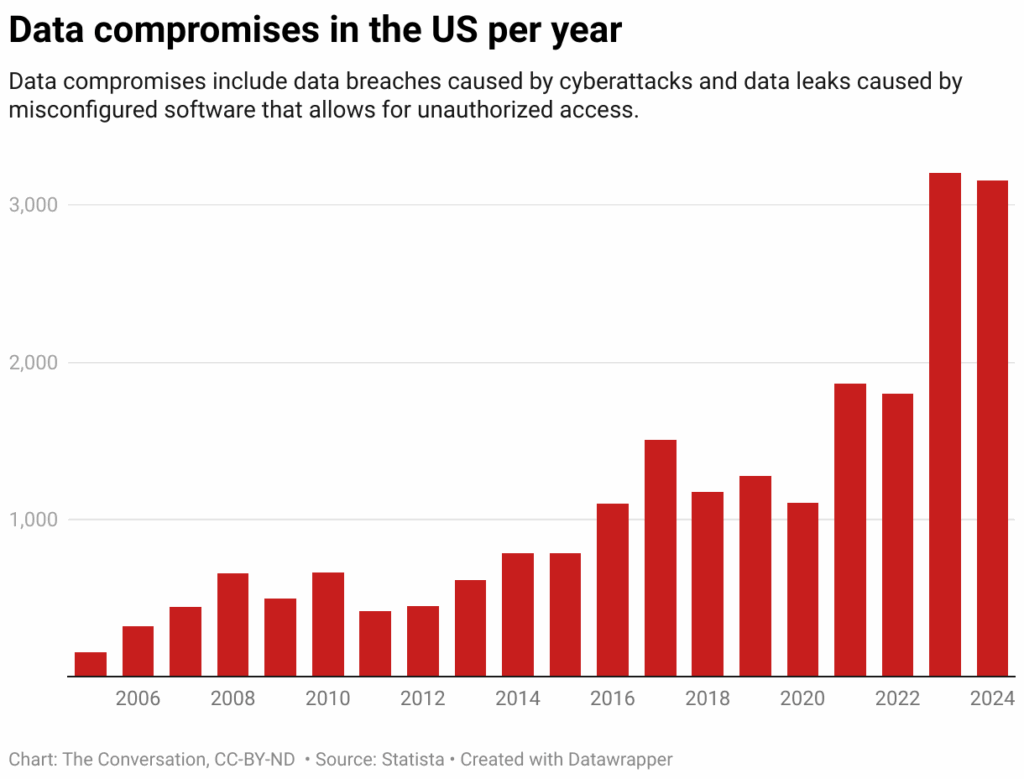
La cantidad de información que se puede robar a través de violaciones de datos es más de lo que cualquier grupo de criminales puede procesar, validar o usar eficientemente en un tiempo razonable. Lo mismo ocurre con los millones de nombres de usuario y contraseñas de cuentas de correo electrónico, o el acceso a servicios de streaming que las violaciones de datos pueden exponer.
Este problema de cantidad ha permitido la venta de información, incluidos datos financieros personales, como parte de la economía cibercriminal online más amplia.
La evolución del «carding»: de generadores a mercados sofisticados
La venta de datos, también conocida como carding, hace referencia al uso indebido de números de tarjetas de crédito robadas o detalles de identidad. Estos mercados ilícitos de datos comenzaron a mediados de los años 90 mediante el uso de generadores de números de tarjetas de crédito utilizados por hackers.
Compartían programas que generaban aleatoriamente números de tarjetas de crédito y detalles, luego verificaban si los detalles de cuenta falsos coincidían con tarjetas activas que pudieran usarse para transacciones fraudulentas.
De IRC a foros especializados
A finales de los 90 y principios de los 2000, los delincuentes utilizaban canales de Internet Relay Chat (IRC) para vender datos. IRC era efectivamente como los sistemas modernos de mensajería instantánea, permitiendo a las personas comunicarse en tiempo real a través de software especializado.
A principios de los 2000, los vendedores hicieron la transición a foros web donde los individuos anunciaban sus servicios a otros usuarios. Los foros rápidamente ganaron popularidad y se convirtieron en negocios exitosos con vendedores que vendían tarjetas de crédito robadas, malware y bienes y servicios relacionados.
Uno de los foros más prominentes de esta época fue ShadowCrew, que se formó en 2002 y operó hasta ser desmantelado por una operación conjunta de aplicación de la ley en 2004. Sus miembros traficaron con más de 1.7 millones de tarjetas de crédito en menos de tres años.
La era de las tiendas especializadas
Los foros continúan siendo populares, aunque los vendedores hicieron la transición a operar sus propias tiendas basadas en web tanto en internet abierto como en la dark web a principios de la década de 2010. Estas tiendas tienen sus propias direcciones web y marca distintiva para atraer clientes, funcionando de la misma manera que otras tiendas de comercio electrónico.
Más recientemente, los vendedores de datos robados también han comenzado a operar en plataformas de mensajería como Telegram y Signal para conectarse rápidamente con los clientes.
Los actores del mercado criminal
Los proveedores
Muchas de las personas que suministran y operan los mercados parecen ser ciberdelincuentes de Europa del Este y Rusia que roban datos y luego los venden a otros. También se han observado mercados en Vietnam y otras partes del mundo, aunque no obtienen la misma visibilidad en el panorama global de ciberseguridad.
Los clientes
Los clientes de los mercados de datos robados pueden residir en cualquier parte del mundo, y sus demandas de datos específicos o servicios pueden impulsar violaciones de datos y ciberdelincuencia para proporcionar el suministro.
El catálogo criminal: qué se vende y a qué precio
Los datos robados generalmente están disponibles en lotes individuales, como la tarjeta de crédito o débito de una persona y toda la información asociada con la cuenta. Estas piezas tienen precios individuales, con costos que difieren dependiendo del tipo de tarjeta, la ubicación de la víctima y la cantidad de datos disponibles relacionados con la cuenta afectada.
Estrategias comerciales
Los vendedores frecuentemente ofrecen descuentos y promociones a los compradores para atraer clientes y mantenerlos leales. Esto se hace a menudo con tarjetas de crédito o débito que están a punto de expirar.
Algunos vendedores también ofrecen productos distintos como informes de crédito, números de Seguro Social y detalles de inicio de sesión para diferentes servicios pagos. Un análisis reciente encontró que los datos de tarjetas de crédito se vendían por $50 dólares en promedio, mientras que las credenciales de Walmart se vendían por $9 dólares.
Pagos en criptomonedas: el dinero sin rastro
Los vendedores típicamente aceptan pagos a través de criptomonedas como Bitcoin que son difíciles de rastrear para las fuerzas del orden.
Una vez que se recibe el pago, el vendedor libera los datos al cliente. Los clientes asumen gran parte del riesgo en este mercado porque no pueden acudir a la policía o a un regulador del mercado para quejarse de una venta fraudulenta.
El riesgo de ser estafado
Los vendedores pueden enviar a los clientes cuentas muertas que no se pueden usar o no dar datos en absoluto. Tales estafas son comunes en un mercado donde los compradores solo pueden depender de señales de confianza del vendedor para aumentar las probabilidades de que los datos que compren sean entregados y, si lo son, que den resultado.
Un negocio extraordinariamente lucrativo
Si los datos que compran son funcionales, pueden usarlos para realizar compras fraudulentas o transacciones financieras con fines de lucro. La tasa de retorno puede ser excepcional.
Un delincuente que compra 100 tarjetas por $500 dólares puede recuperar los costos si solo 20 de esas tarjetas están activas y pueden usarse para realizar una compra promedio de $30 dólares. El resultado es que las violaciones de datos probablemente continuarán mientras exista demanda de datos ilícitos y rentables.

Entiende lo que viene después.
Weekly Trends conecta las noticias clave de cada semana para detectar tendencias, entender su impacto y ayudarte a tomar mejores decisiones.


